Usunąłeś podejrzany e-mail? To za mało. Hakerzy już obracają twoimi danymi
Ponad połowa firm MŚP mierzy się z próbami kradzieży danych, po czym cyberprzestępcy wykorzystują je do podszywania się pod firmę i klientów. Nawet usunięcie groźnego maila nie gwarantuje bezpieczeństwa, a raz wykradzione dane krążą w sieci bez kontroli.
Wyciek danych z firmy może ujawnić informacje nie tylko o jej właścicielu, ale też o pracownikach i klientach. Następnie cyberprzestępcy wykorzystują je do podszywania się pod innych. Co istotne, nawet po zabezpieczeniu firmowych systemów przedsiębiorca nie odzyska kontroli nad danymi, które już zostały skradzione.
Jak sektor MŚP radzi sobie z wyłudzeniami danych
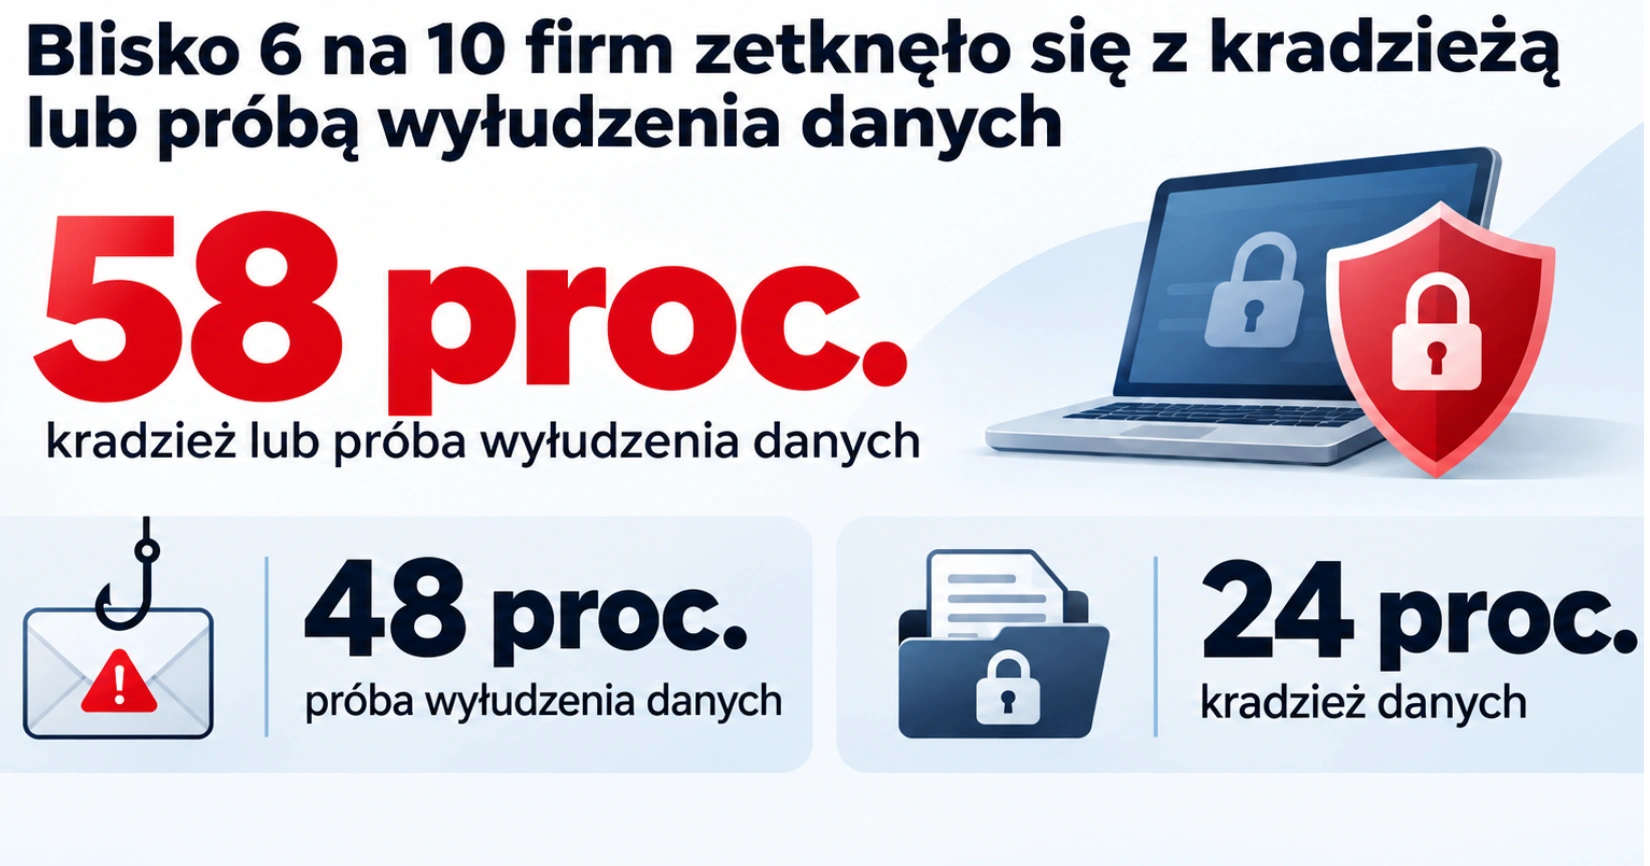
Kradzieże danych osobowych i próby ich wyłudzenia stanowią poważny problem dla sektora MŚP. Co najmniej jednego z tych zdarzeń doświadczyło 58 proc. badanych firm. Próby wyłudzenia wskazało 48 proc., kradzież danych 24 proc., a oba rodzaje incydentów 14 proc.
Próba wyłudzenia danych powinna być dla przedsiębiorcy sygnałem alarmowym, nawet jeśli nie doszło do ich kradzieży. Nie wystarczy usunąć podejrzanej wiadomości i uznać, że problemu nie ma – ostrzega Bartłomiej Drozd, ekspert serwisu ChronPESEL.pl.
Zdaniem eksperta trzeba sprawdzić, czy ktoś z pracowników nie przekazał poufnych informacji, nie ujawnił hasła lub nie zalogował się przez fałszywy link. Brak natychmiastowych strat nie oznacza, że firmowe dane są bezpieczne.
Od fałszywych e-maili po przejętą korespondencję
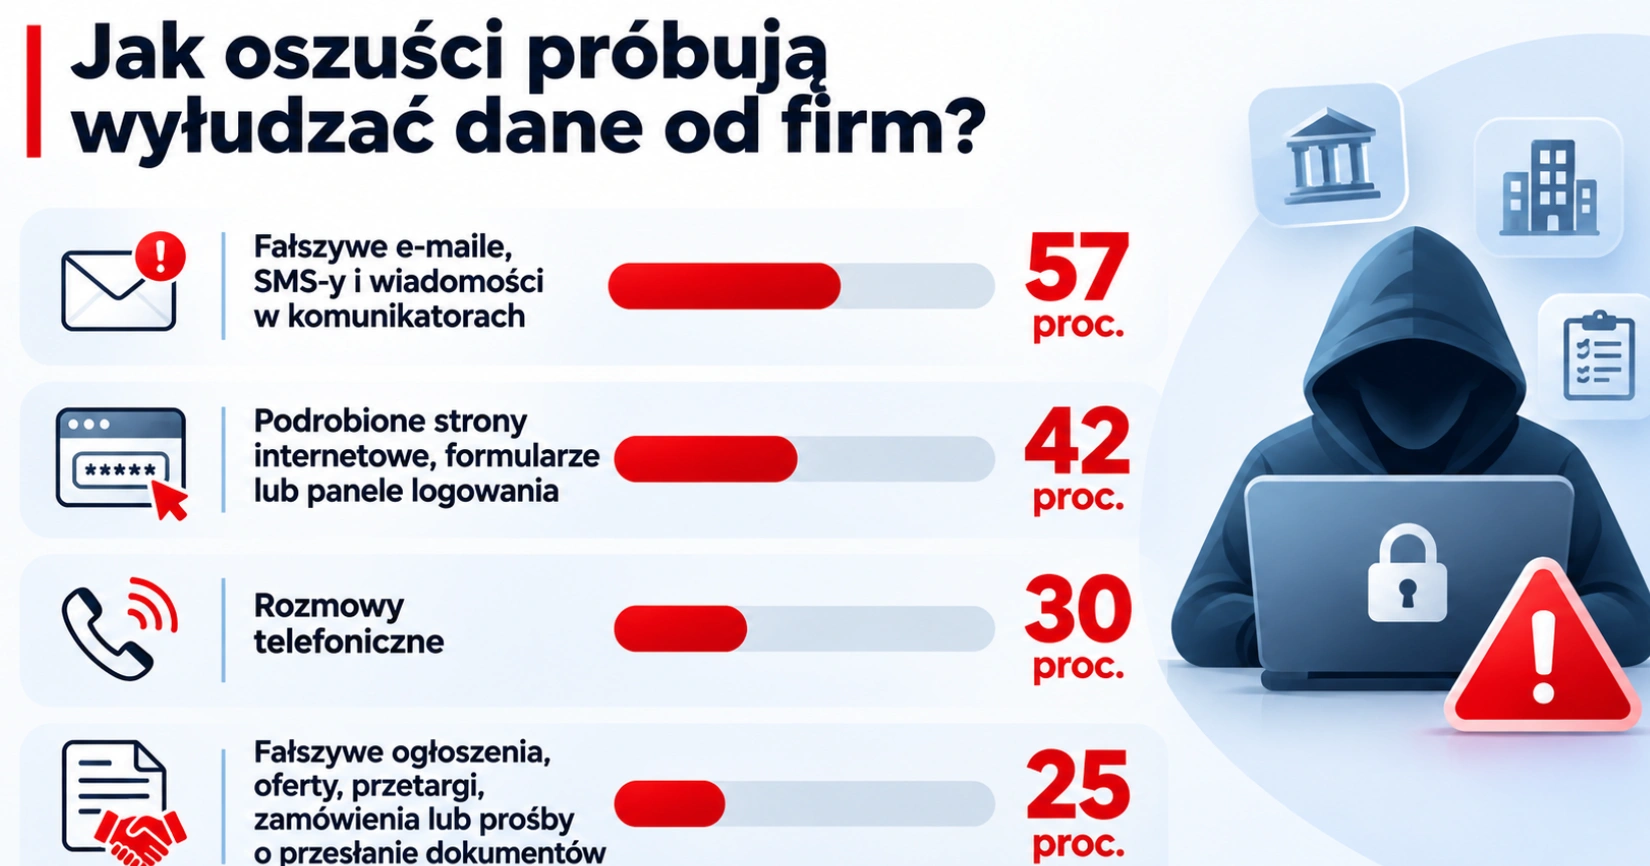
Próba wyłudzenia danych nie zawsze zaczyna się od podejrzanej wiadomości z nieznanego adresu. Oszuści podszywają się pod osoby i instytucje, z którymi przedsiębiorcy współpracują na co dzień. Wśród firm, które zetknęły się z próbą wyłudzenia danych, 57 proc. wskazało fałszywe e-maile, SMS-y lub wiadomości w komunikatorach i mediach społecznościowych.
Z kolei 42 proc. doświadczyło prób wyłudzenia za pośrednictwem podrobionych stron internetowych, formularzy lub paneli logowania. Fałszywy kontrahent może np. poinformować o zmianie sposobu obsługi zamówień i przesłać link do nowego panelu. W rzeczywistości prowadzi on do strony, na której przestępcy przechwytują dane dostępowe do firmowego konta.
Próby wyłudzenia podczas rozmów telefonicznych wskazało 30 proc. firm z tej grupy. Oszuści podają się za pracowników banków, urzędów lub kontrahentów i pod pretekstem pilnej weryfikacji nakłaniają do przekazania poufnych informacji. Fałszywe ogłoszenia, oferty, przetargi, zamówienia lub prośby o przesłanie dokumentów wskazało 25 proc. firm z tej grupy.
Przedsiębiorca może otrzymać fikcyjne zapytanie ofertowe albo zaproszenie do udziału w przetargu. Aby zapoznać się z dokumentacją, zostaje skierowany na podrobioną stronę wymagającą logowania lub podania danych osobowych. Innym razem oszust podszywający się pod księgową prosi o dane pracowników, rzekomo potrzebne do rozliczeń.
Po przejęciu firmowej poczty oszust nie musi wymyślać wiarygodnego pretekstu. Ma dostęp do prawdziwych zamówień i ustaleń z kontrahentami, więc może włączyć się do trwającej korespondencji i wyłudzić dane, korzystając z autentycznego adresu firmy – przestrzega Bartłomiej Drozd.
Zaznacza też, że w takiej sytuacji samo sprawdzenie nadawcy nie wystarczy. Nietypową prośbę o poufne informacje warto potwierdzić samodzielnie, najlepiej telefonicznie pod znanym wcześniej numerem.
Co czwarta firma traci dane przez zgubiony telefon lub dokumenty
Wśród podmiotów z sektora MŚP, które doświadczyły kradzieży danych osobowych, 38 proc. wskazało włamanie do firmowego konta, systemu lub bazy danych, a 36 proc. zainfekowanie urządzenia albo systemu złośliwym oprogramowaniem. Z kolei 31 proc. wiązało utratę informacji z ich przekazaniem za pośrednictwem fałszywej wiadomości, rozmowy telefonicznej lub strony internetowej.
Nie każda kradzież danych wymaga ataku przez Internet. Co czwarta firma z tej grupy wskazała zgubienie lub kradzież dokumentów, sprzętu albo nośnika danych, np. laptopa, telefonu czy pendrive'a.
Utrata służbowego laptopa lub telefonu może oznaczać znacznie poważniejsze straty niż koszt samego urządzenia. Jeśli przechowywane na nim dane klientów lub pracowników nie są odpowiednio zabezpieczone, mogą trafić w niepowołane ręce.
Dlatego ekspert wskazuje, że oprócz zabezpieczania firmowych systemów i szkolenia pracowników ważne są również szyfrowanie danych oraz ochrona sprzętu i dokumentów wykorzystywanych poza biurem.
Więcej wiadomości na temat biznesu można przeczytać w Bizblog Spider's Web:
Im większy biznes, tym częstsze incydenty
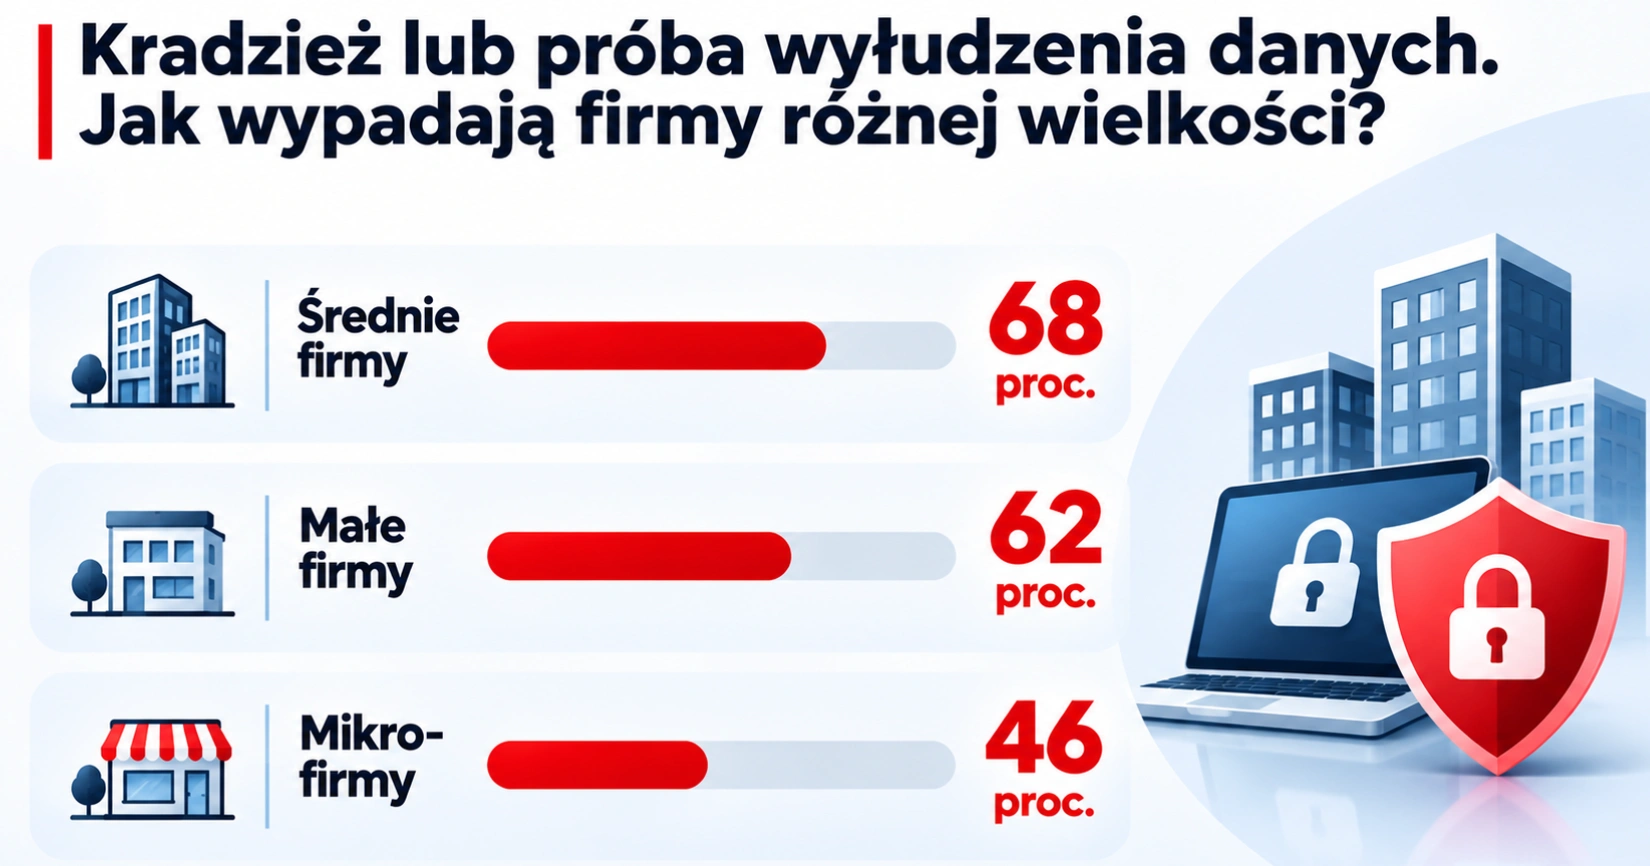
Skala problemu różni się w zależności od wielkości przedsiębiorstwa. Kradzieży, lub próby wyłudzenia danych doświadczyło 68 proc. średnich firm, 62 proc. małych i 46 proc. mikrofirm. Choć większe podmioty częściej deklarują takie incydenty, również niemal co drugi mikroprzedsiębiorca zetknął się z tym zagrożeniem.
Niższy odsetek firm deklarujących takie zdarzenia nie musi oznaczać, że mikroprzedsiębiorcy są bezpieczniejsi. Wśród średnich firm, które zetknęły się z kradzieżą lub próbą wyłudzenia danych, połowa wskazała, że incydent został wykryty przez dział IT lub zewnętrznych informatyków – podkreśla Bartłomiej Drozd.
I dodaje, że w mikrofirmach było to zaledwie 24 proc. Część zagrożeń w najmniejszych przedsiębiorstwach może więc po prostu pozostać niezauważona.
Badanie „Polskie firmy wobec cyberzagrożeń” zostało przeprowadzone w październiku 2026 r. przez IMAS International na zlecenie serwisu ChronPESEL.pl i Krajowego Rejestru Długów na ogólnopolskiej próbie 508 mikro, małych i średnich przedsiębiorstw.
Pierwsze szlify zdobywała w mediach powiatowych. W Bizblog.pl najczęściej pisze o handlu, biznesie, nieruchomościach. Kocha sarkazm, czarny humor i muzykę, bez której nie potrafi żyć.