Wystarczy jeden nieuważny ruch. Oszuści wyciągają od Polaków miliony
Cyberprzestępcy czyszczą konta Polaków średnio 1 377 razy dziennie. Przeciętnie w pojedynczym ataku kradną ponad 2,15 tys. zł. Z najnowszych badań BIK wyłania się nieprzyjemna prawda: jesteśmy cyberbezpieczni tylko w teorii.
123 914. To liczba transakcji oszukańczych, których dokonano w Polsce przy użyciu bezgotówkowych instrumentów płatniczych w pierwszym kwartale 2026 r. Średnio wychodzi prawie 1 377 dziennie – wynika z danych Narodowego Banku Polskiego.
Skala oszustw rośnie błyskawicznie
W ciągu kwartału przybyło ich wprawdzie „zaledwie” o 3,4 proc., ale nie to jest najgorsze. Okazuje się bowiem, że przestępcy są coraz bardziej zuchwali, a ich apetyt na łatwe pieniądze rośnie. I to bardzo szybko, podobnie jak kwoty, które stają się ich łupem. W ostatnich trzech miesiącach 2025 r. wartość operacji oszukańczych wyniosła ponad 181,8 mln zł. Kwartał później było to już prawie 267 mln zł. To oznacza wzrost o 46,8 proc. – w ciągu zaledwie trzech miesięcy. W tym czasie wzrosła też przeciętna wartość oszustwa – z 1 517,2 zł do 2 154,4 zł. Różnica to ponad 637 zł.
Badania Biura Informacji Kredytowej potwierdzają, że pieniądze Polaków wciąż są na celowniku oszustów, choć zmieniają się metody, którymi złodzieje próbują je przejąć. Jeszcze rok temu najczęściej spotykanym zagrożeniem był phishing, czyli podszywanie się oszustów pod instytucje, np. banki (więcej o sposobach wykorzystywanych do kradzieży przeczytasz w ramce poniżej).
Z telefonu do sieci. Jak działają oszuści?
Sytuacja się jednak zmieniła – teraz najpopularniejsze jest przejmowanie kont w mediach społecznościowych (przestępca podszywa się pod znajomego i prosi o szybką pomoc, najczęściej za pomocą kodu BLIK). Zetknęło się z tym już dwóch na pięciu Polaków, przy czym jeden na prawie siedmiu (15 proc.) doświadczył tego na własnej skórze.
Ciężar działań oszustów przesuwa się więc z rozmów telefonicznych do internetu – zauważają autorzy najnowszego Raportu Antyfraudowego BIK 2026.
Z dokumentu, powstałego na bazie ponad tysiąca ankiet, wynika, że zmieniają się wykorzystywane przez cyberprzestępców kanały. Obecnie najpopularniejszym jest e-mail (spośród osób, które dostały podejrzaną wiadomość, wskazały go ponad 4 na 10). Kolejne miejsca zajmują: telefon (36 proc. wskazań), SMS (30 proc.) i komunikatory, w tym Messenger czy WhatsApp (21 proc.).
W porównaniu z poprzednim Raportem Antyfraudowym spadła więc liczba prób wyłudzeń przez telefon, SMS i komunikatory, a wzrosła przez pocztę elektroniczną – wskazują autorzy.
Szybko jednak dodają, że sama skala kontaktów nie przesądza o skuteczności oszustów. Ci największe żniwo zbierają gdzie indziej.
Więcej wpisów o cyber(nie)bezpieczeństwie
Uważaj na fałszywe sklepy
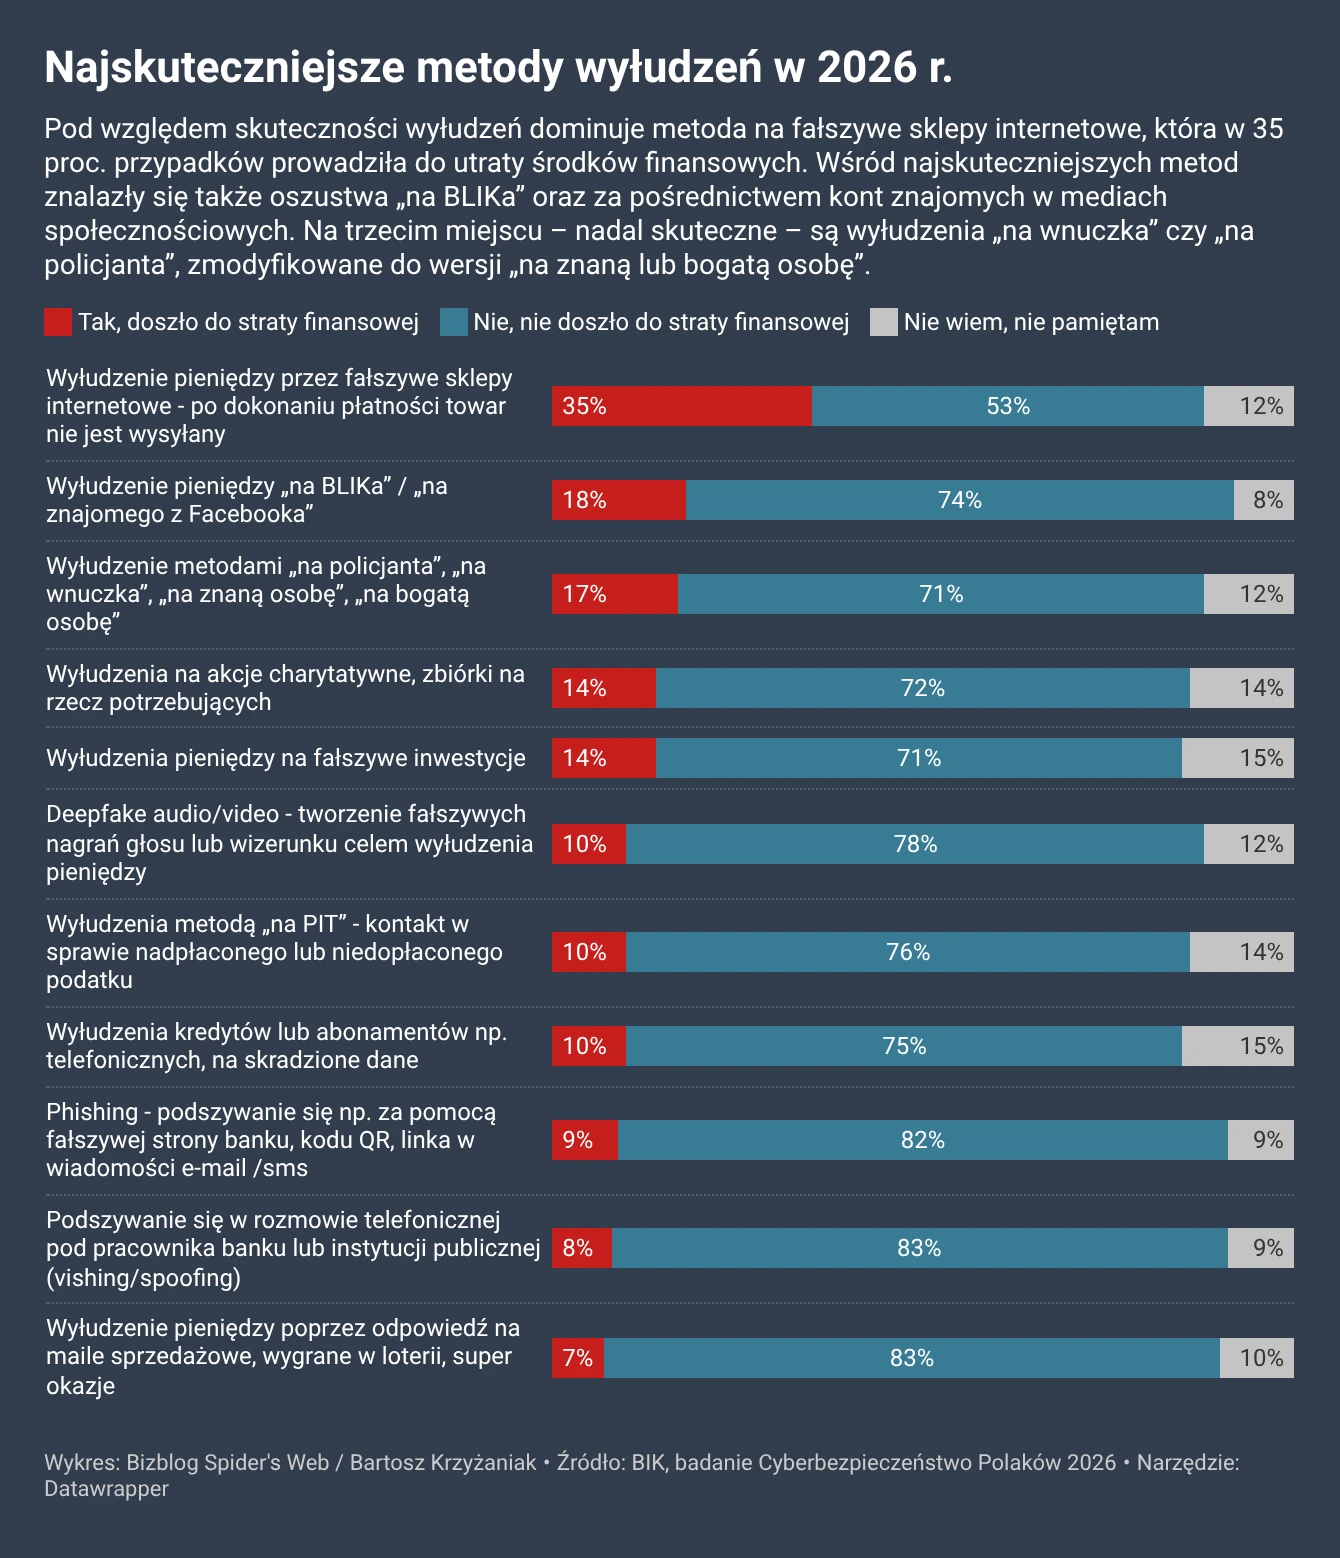
Najwięcej osób traci pieniądze poprzez fałszywy sklep internetowy – czytamy w raporcie.
Takim oszustwem kończy się ponad jedna trzecia przypadków. Rzekomym prośbom znajomych o kod BLIK-a ulega niemal co piąty respondent, a przy oszustwach „na policjanta”, „na wnuczka” czy „na bogatą osobę” – mniej więcej co szósty. Inne popularne oszustwa, jak wspomniany phishing, vishing czy mejle z rzekomymi „świetnymi okazjami”, są znacznie mniej skuteczne – w tych przypadkach odsetek udanych wyłudzeń nie przekracza 10 proc.
Pocieszające, że skuteczność wszystkich analizowanych metod, jak wskazują eksperci BIK, jest najniższa od początku badania, czyli od pięciu lat. Największy spadek w porównaniu z ubiegłym rokiem – o 14 pkt proc. – odnotowano natomiast w przypadku fałszywych zbiórek charytatywnych.
Cyberprzestępcom byłoby znacznie trudniej kraść, gdyby Polacy byli bardziej czujni. Tymczasem wciąż jest z tym kiepsko. I to właśnie zachowanie użytkowników pozostaje słabym punktem: prawie dwóch na pięciu badanych rzadko lub nigdy nie sprawdza adresu strony, na którą wchodzi, a niemal co trzeci klika w linki od pozornie zaufanych nadawców, np. banku czy dostawcy energii.
Nowoczesne technologie i rozwiązania bezpieczeństwa wspierają ochronę przed cyberzagrożeniami, jednak o skuteczności zabezpieczeń nadal często decyduje człowiek – kluczowe znaczenie ma świadomość zagrożeń, umiejętność rozpoznawania prób manipulacji oraz poziom ostrożności konsumentów – twierdzi Agnieszka Szopa-Maziukiewicz, wiceprezes BIK i szefowa Digital Fingerprints.
Zwraca przy tym uwagę na niepokojące zjawisko: brak wystarczającej czujności użytkowników i odkładanie decyzji o stosowaniu podstawowych zasad bezpieczeństwa i dodatkowych zabezpieczeń.
Słownik cyberzagrożeń
Phishing
Cel: Przejęcie danych umożliwiających dostęp do konta bankowego lub innych usług finansowych.
Definicja: Polega na podszywaniu się pod zaufane instytucje (np. banki, firmy kurierskie, urzędy). Atak odbywa się zazwyczaj za pośrednictwem fałszywych e-maili, SMS-ów lub stron internetowych.
Wyłudzenia „na BLIK-a” / „na znajomego z Facebooka”
Cel: Szybkie uzyskanie środków finansowych bez konieczności włamywania się na konto bankowe.
Definicja: Najbardziej nasilający się typ oszustwa. Polega na przejęciu konta w mediach społecznościowych i podszywaniu się pod znajomego ofiary. Oszust prosi o pilną pomoc finansową – najczęściej w formie kodu BLIK – tłumacząc to nagłą sytuacją.
Vishing / Spoofing
Cel: Wyłudzenie danych logowania, kodów autoryzacyjnych lub bezpośrednie przejęcie środków.
Definicja: Vishing to oszustwo telefoniczne, w którym przestępca podszywa się pod pracownika banku, policjanta lub innego urzędnika. Spoofing polega na fałszowaniu numeru telefonu, by wyglądał na autentyczny. Oszuści informują o rzekomym zagrożeniu i nakłaniają do podania danych lub wykonania przelewu.
Quishing
Cel: Kradzież haseł, danych karty lub loginu, na przykład do banku.
Definicja: Polega na wyłudzaniu danych za pomocą kodów QR. Przestępcy podmieniają lub rozsyłają spreparowane kody, które przekierowują użytkownika na fałszywe strony podszywające się pod legalne instytucje.
Fałszywe sklepy internetowe
Cel: Wyłudzenie pieniędzy oraz – w niektórych przypadkach – danych osobowych i płatniczych.
Definicja: Oszuści tworzą profesjonalnie wyglądające strony internetowe, oferujące atrakcyjne produkty w niskich cenach. Po dokonaniu płatności klient nie otrzymuje zamówienia, a kontakt ze „sklepem” się urywa.
Oszustwa „na wnuczka” / „na policjanta”
Cel: Bezpośrednie wyłudzenie pieniędzy w gotówce lub przelewem.
Definicja: Klasyczne oszustwa telefoniczne, w których przestępcy podszywają się pod członka rodziny (np. wnuczka) lub funkcjonariusza policji. Wykorzystując stres i presję czasu, nakłaniają ofiarę – najczęściej osobę starszą – do przekazania gotówki lub kosztowności.
Deepfake audio/video
Cel: Wyłudzenia pieniędzy.
Definicja: Technologia wykorzystująca sztuczną inteligencję (AI) do generowania lub manipulowania obrazami, dźwiękami i nagraniami wideo. Pozwala na tworzenie fałszywych materiałów, w tym wstawianie twarzy jednej osoby w miejsce innej lub klonowanie czyjegoś głosu.
Wiemy o zagrożeniach. I co z tego?
Jak zauważa Joanna Charlińska, dyrektor sprzedaży w Departamencie Rynku Detalicznego BIK, najnowsze badania pokazują wyraźną rozbieżność między świadomością zagrożeń a podejmowaniem działań, które miałyby przed nimi chronić.
Zaledwie 8 proc. Polaków korzysta z narzędzi zabezpieczających przed wyłudzeniami, mimo że 61 proc. obawia się takich przestępstw, a 79 proc. uznaje wyciek danych za poważny problem – przytacza dane ekspertka BIK.
Jej zdaniem wciąż wiele osób zakłada, że wystarczy zachować ostrożność lub że problem ich nie dotyczy. A takie poczucie bezpieczeństwa jest złudne – tym bardziej że oszuści rozwijają swoje metody, do czego wykorzystują zarówno tradycyjne schematy działania, jak i coraz bardziej zaawansowane techniki socjotechniczne oraz technologiczne.
Nadal pokutuje przekonanie, że za nasze bezpieczeństwo odpowiadają wyłącznie banki czy instytucje państwowe. Tymczasem to użytkownik najczęściej staje się celem oszustów. Skuteczna ochrona wymaga więc współpracy i tzw. cyberhigieny, czyli własnych działań prewencyjnych – podpowiada Joanna Charlińska.
Świadomość dostępnych rozwiązań, jak wynika z badań, pozostaje jednak w Polsce niewystarczająca. Co piąty Polak nie wie o istnieniu usług ostrzegających przed wyłudzeniami, a 32 proc. uważa, że nie są im potrzebne.
To pokazuje, że obok edukacji o zagrożeniach wciąż potrzebna jest edukacja dotycząca narzędzi, które pomagają skutecznie chronić dane i ograniczać ryzyko wyłudzeń – uważa dyrektor Charlińska.
W sieci przybywa lipnych stron
Tymczasem fałszywych stron przybywa, i to błyskawicznie. W 2025 r. do CSIRT KNF (to zespół reagowania na incydenty bezpieczeństwa komputerowego sektora finansowego) trafiło ponad 41 tys. zgłoszeń dotyczących takich domen. Według ekspertów nadzoru oszustwa są coraz lepiej zorganizowane i zautomatyzowane. Pomaga w tym oczywiście sztuczna inteligencja, dzięki której oszuści w łatwy sposób pozyskują wiarygodne treści.
Przestępcy coraz chętniej wykorzystują legalne platformy reklamowe i media społecznościowe, co znacząco utrudnia wykrywanie oraz blokowanie oszustw – przyznaje Paweł Piekutowski, zastępca dyrektora Departamentu Cyberbezpieczeństwa w Urzędzie Komisji Nadzoru Finansowego.
Pierwsze teksty o gospodarce i biznesie publikował w latach 90. w „Pulsie Biznesu”. Pracował w „Życiu” i „Życiu Warszawy”, a po powrocie do „PB” został redaktorem prowadzącym. Współtworzył i kierował miesięcznikiem „EduFakty” oraz dwumiesięcznikiem „Uczę Nowocześnie”, organizował konferencje i wykładał. W 2017 r. pracował w redakcjach ekonomicznych WP, rok później trafił do „Forbesa”. Absolwent dziennikarstwa UW oraz studiów podyplomowych z polityki pieniężnej i bankowości centralnej (INE PAN, NBP).